Amazon WorkSpaces deja que agentes operen apps de escritorio: donde si resuelve el último kilometro y donde sigue oliendo a riesgo
AWS anuncio el 5 de mayo de 2026 que Amazon WorkSpaces ahora deja a agentes de IA usar aplicaciones de escritorio dentro de escritorios gestionados. La novedad fuerte para builders no es otro demo de computer use: es una ruta enterprise para automatizar software sin APIs modernas.
Por Marco Lee · Reportar un error
Hay una parte del discurso de agentes que sigue demasiado pegada al navegador y a las APIs bonitas. En la realidad de muchas empresas, el cuello de botella no vive ahí. Vive en ERPs viejos, apps Windows internas, escritorios remotos, mainframes con interfaz grafica y herramientas propietarias que siguen moviendo operaciones sin ofrecer una API decente.
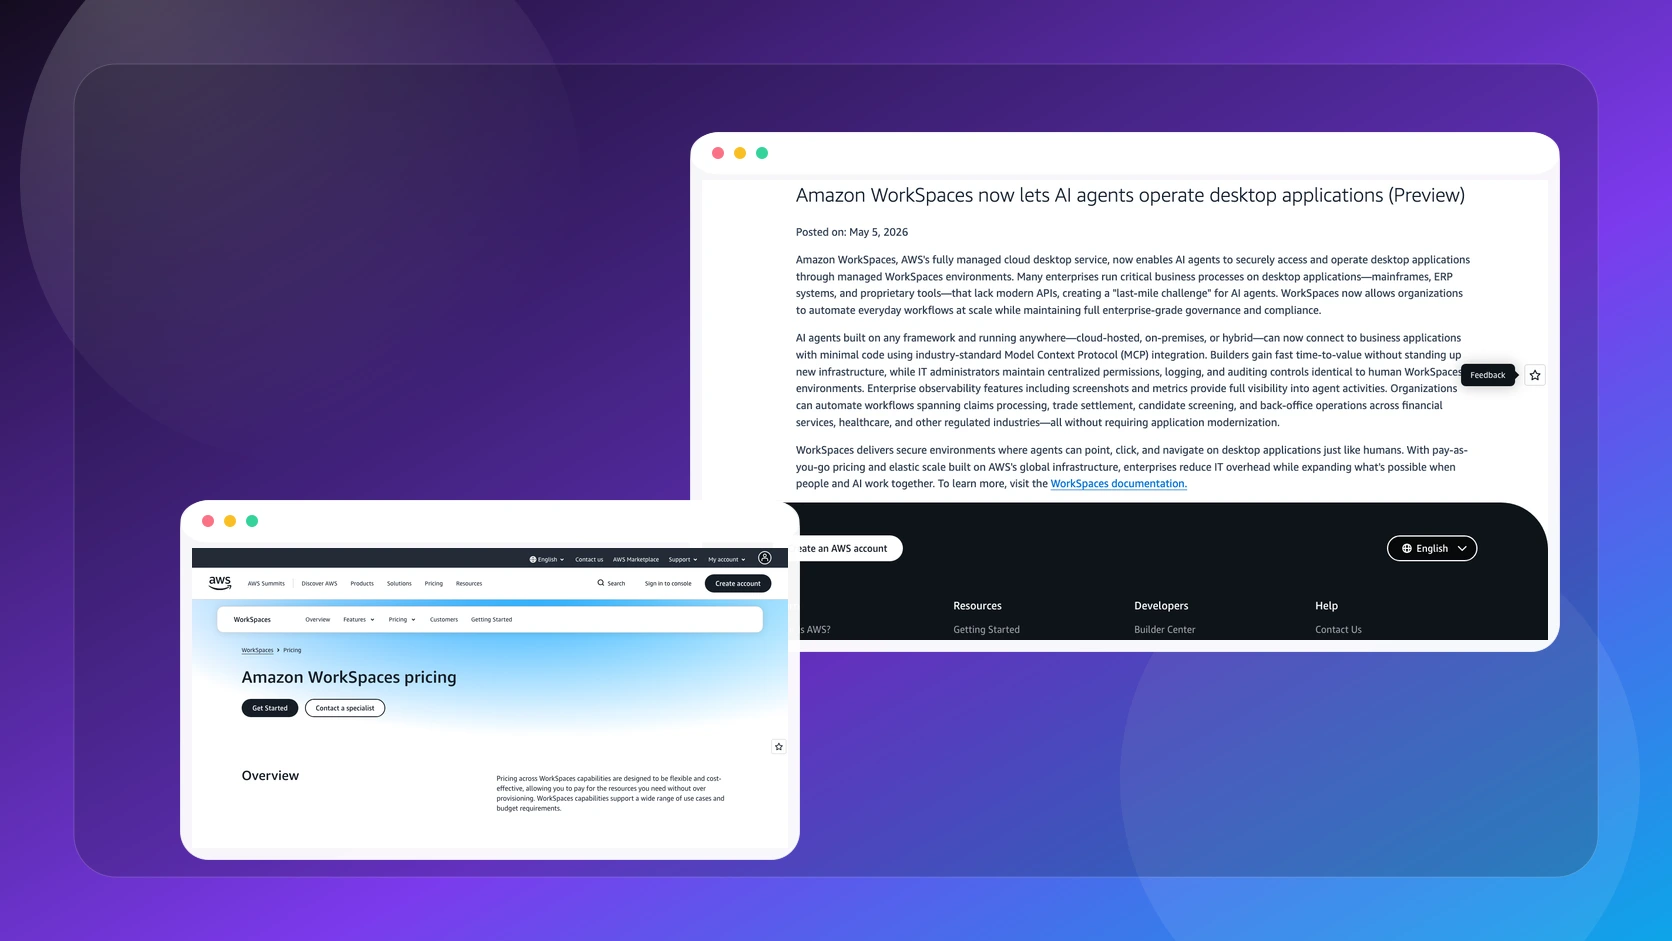
Por eso la nota de Amazon WorkSpaces del 5 de mayo de 2026 importa más de lo que parece. AWS dice que ahora los agentes pueden acceder y operar aplicaciones de escritorio dentro de entornos WorkSpaces gestionados. Si te dedicas a builders para empresa, eso toca un problema real: el famoso last-mile challenge entre el agente moderno y el software que nadie va a reescribir este trimestre.
La promesa, dicha sin marketing
AWS lo resume de forma bastante directa:
- agentes sobre cualquier framework pueden conectarse a apps de negocio con MCP;
- el entorno conserva permisos, logging y auditing equivalentes a los de un humano;
- hay screenshots y metrics para observabilidad;
- y el agente puede point, click and navigate dentro de aplicaciones de escritorio.
Eso cambia el tipo de caso de uso que puedes considerar. Ya no hablas solo de formularios web o tareas con API. Hablas de:
- claims processing;
- trade settlement;
- candidate screening;
- operaciones de back office;
- y cualquier proceso donde la interfaz grafica sigue siendo la puerta real al sistema.
Donde empiezan los problemas de verdad
Aqui es donde muchos demos de computer use se quedan cortos.
Meter un agente a operar una app de escritorio no te ahorra definir:
- que acciones estan permitidas;
- como se valida el estado antes de dar click;
- que screenshots se guardan y por cuanto tiempo;
- que datos sensibles podrian quedar visibles en pantalla;
- cuando hace falta aprobacion humana.
AWS habla de observabilidad con screenshots y metrics. Eso es útil, pero también es un recordatorio: si tu agente puede ver la pantalla, tu capa de gobierno tiene que tratar esa pantalla como dato sensible.
Mi checklist antes de probarlo
Yo no empezaria por "que tan impresionante se ve". Empezaria por esto:
- Tu proceso depende de una app sin API moderna?
- El costo de mantener humanos copiando o validando pasos es real?
- Puedes delimitar un flujo con estado observable, checkpoints y salida verificable?
- Tu equipo de seguridad acepta screenshots, logs y permisos finos dentro del escritorio virtual?
- Ya sabes que partes requieren handoff humano y cuales no?
Si fallas en las ultimas dos, no estas listo para productionizar computer use aunque WorkSpaces te lo ponga más facil.
Mi lectura
La noticia no es que AWS quiera subirse al tren de computer use. La noticia es que ofrece una forma más gobernable de meter agentes donde todavía viven muchos procesos de negocio: el escritorio.
Eso no elimina el riesgo. De hecho, lo vuelve más tangible. Pero también abre una posibilidad que hasta ahora era incomoda: automatizar el último kilometro sin depender de que el software heredado se vuelva moderno por arte de magia.
Lecturas relacionadas
Sigue explorando Computer Use y otras piezas para builders.
Amazon WorkSpaces ya deja que agentes operen apps de escritorio con MCP
Holo3.1 empuja computer use hacia agentes locales: menos nube, más distribución real
BackendForge pone a los coding agents frente a un backend real: pasar el build no basta