Seguridad, coste y operación
Lo que separa una demo de un agente que aguanta producción: seguridad, costes, despliegue, observabilidad, evals y gobernanza. Cada guía cubre un riesgo concreto —fugas de datos, prompts maliciosos, memoria indebida, fallos silenciosos, presupuestos que se disparan— y cómo mitigarlo con permisos, human-in-the-loop, métricas y revisiones. También encontrarás costes reales de operación, infraestructura de despliegue y las prácticas de AgentOps que mantienen un agente sano a largo plazo. Si tu agente ya funciona pero no confías del todo en él, este hub es el siguiente paso. Y si estás planificando un despliegue nuevo, las guías de esta sección te ahorran los errores caros: qué medir antes de escalar, qué automatizar y qué dejar siempre con supervisión humana.
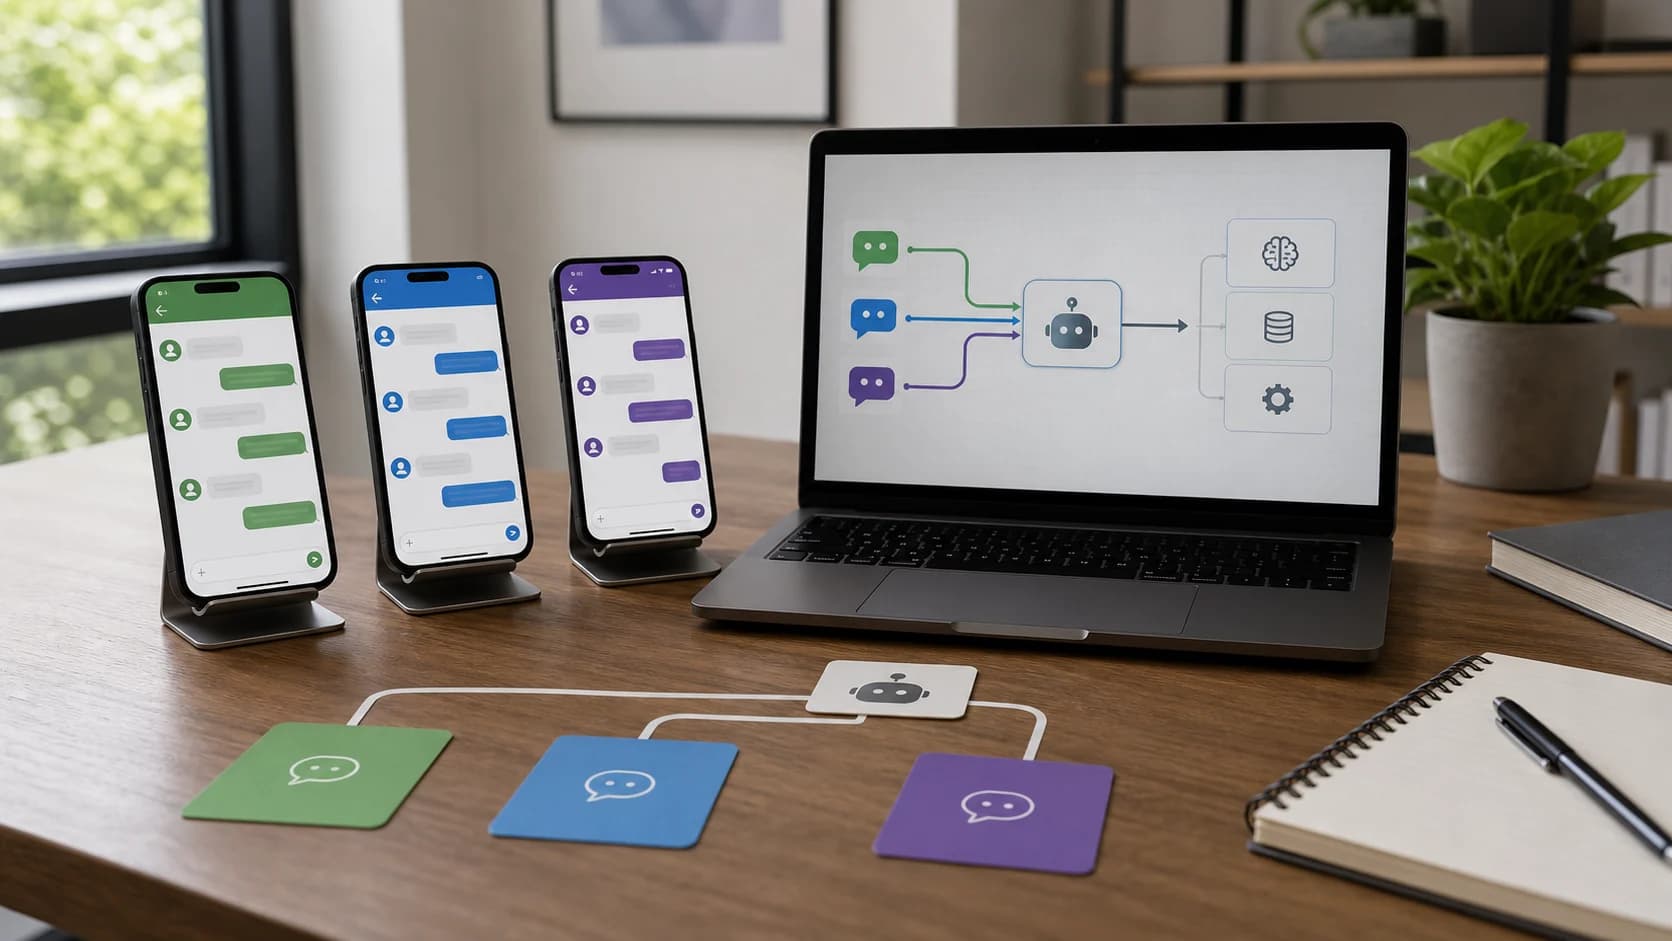
Como deployar un agente en WhatsApp, Telegram y Slack sin mezclar canales
Una guia práctica para disenar un agente multicanal con webhooks, adaptadores, memoria separada y reglas por plataforma.
Build secrets Docker para un agente IA: el token no va en el layer
Cómo instalar un paquete privado en el build del agente sin hornear el token: RUN --mount=type=secret, --secret id= en Buildx y secrets/secret-envs/secret-files en GitHub Actions. Distinto de Compose secrets (runtime) y de .dockerignore. Default /run/secrets/<id>, required=true.
Trivy para tu agente IA: escanear la imagen Docker antes de desplegar
Tu imagen del agente arrastra CVEs de la base y de las librerías aunque tu código esté limpio. Esta guía muestra cómo escanearla con Trivy en local y en CI: instalación, severidades, exit-code como puerta de deploy, SARIF en GitHub y qué hacer con cada hallazgo. Distinto de SBOM, de pin digest y de dockerignore.
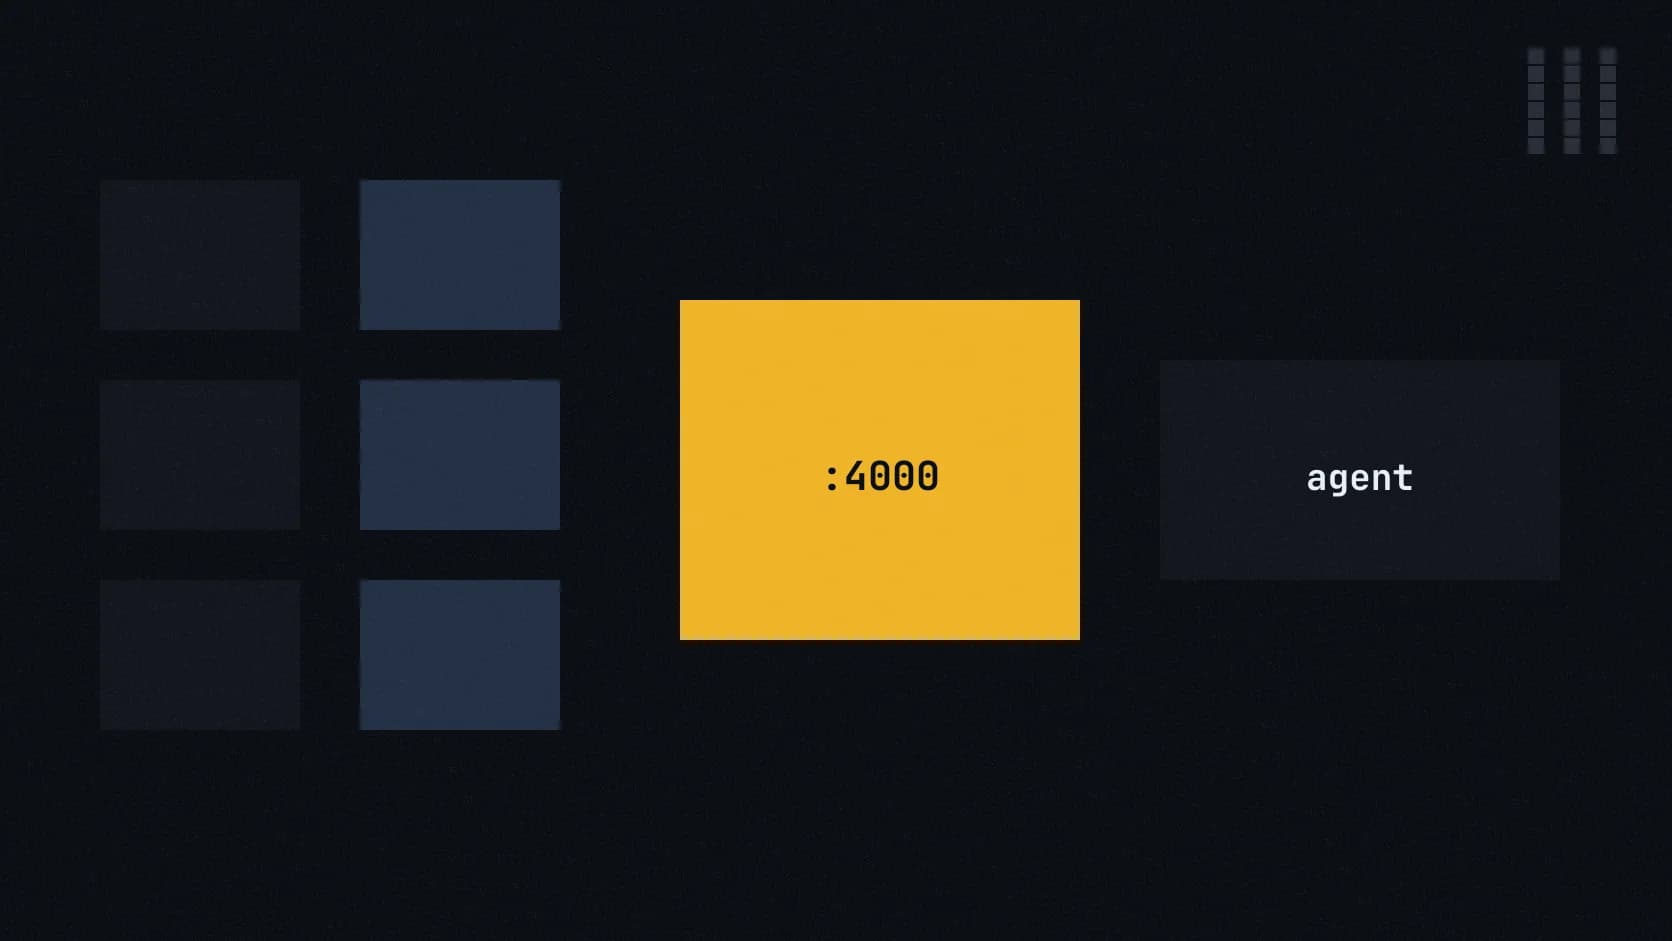
LiteLLM proxy para agentes: un gateway OpenAI frente a 100+ modelos
Guía práctica de LiteLLM como AI Gateway self-hosted para agentes: SDK completion(), proxy en :4000, config.yaml, virtual keys con Postgres, load balancing, fallbacks y Docker Compose. Distinto de Vercel/Cloudflare AI Gateway (managed) y del fallback en el código del agente.
ARG vs ENV en un agente IA: build-time no es runtime
Cómo no hornear el token ni perder NODE_ENV: ARG es --build-arg y no vive en el contenedor; ENV sí persiste y docker inspect lo muestra. Scope por stage, ENV pisa ARG del mismo nombre, cache miss en el primer uso. Distinto de build secrets y de NODE_ENV en producción.
Buildx multi-platform para un agente IA: amd64 y arm64 en un tag
Cómo publicar un agente que corre en Mac ARM y en VPS x86 con un solo tag: docker buildx --platform linux/amd64,linux/arm64, driver docker-container, QEMU vs nodos nativos vs cross-compile, y GitHub Actions con setup-qemu + setup-buildx. Distinto de Bake, de cache y de pin digest.
OpenRouter para agentes IA: una API, fallbacks y créditos
OpenRouter es un proxy OpenAI-compatible hacia cientos de modelos: una key, credits, models[] para fallback y provider para enrutar. Distinto de LiteLLM (lo operas tú) y de AI Gateway de Vercel/Cloudflare. 402 no es 429. :free son 20 RPM y 50 RPD sin créditos. La key vive fuera del prompt.
SBOM y attestations Docker para un agente IA: qué hay dentro, cómo se construyó
BuildKit adjunta provenance mode=min por defecto. El SBOM no va solo: --sbom=true, SPDX in-toto y Syft. Escanea el stage final salvo ARG BUILDKIT_SBOM_SCAN_STAGE. mode=max filtra ARG; secretos van en mounts. Docs Docker attestations, SBOM y GitHub Actions, 7 sep 2026.
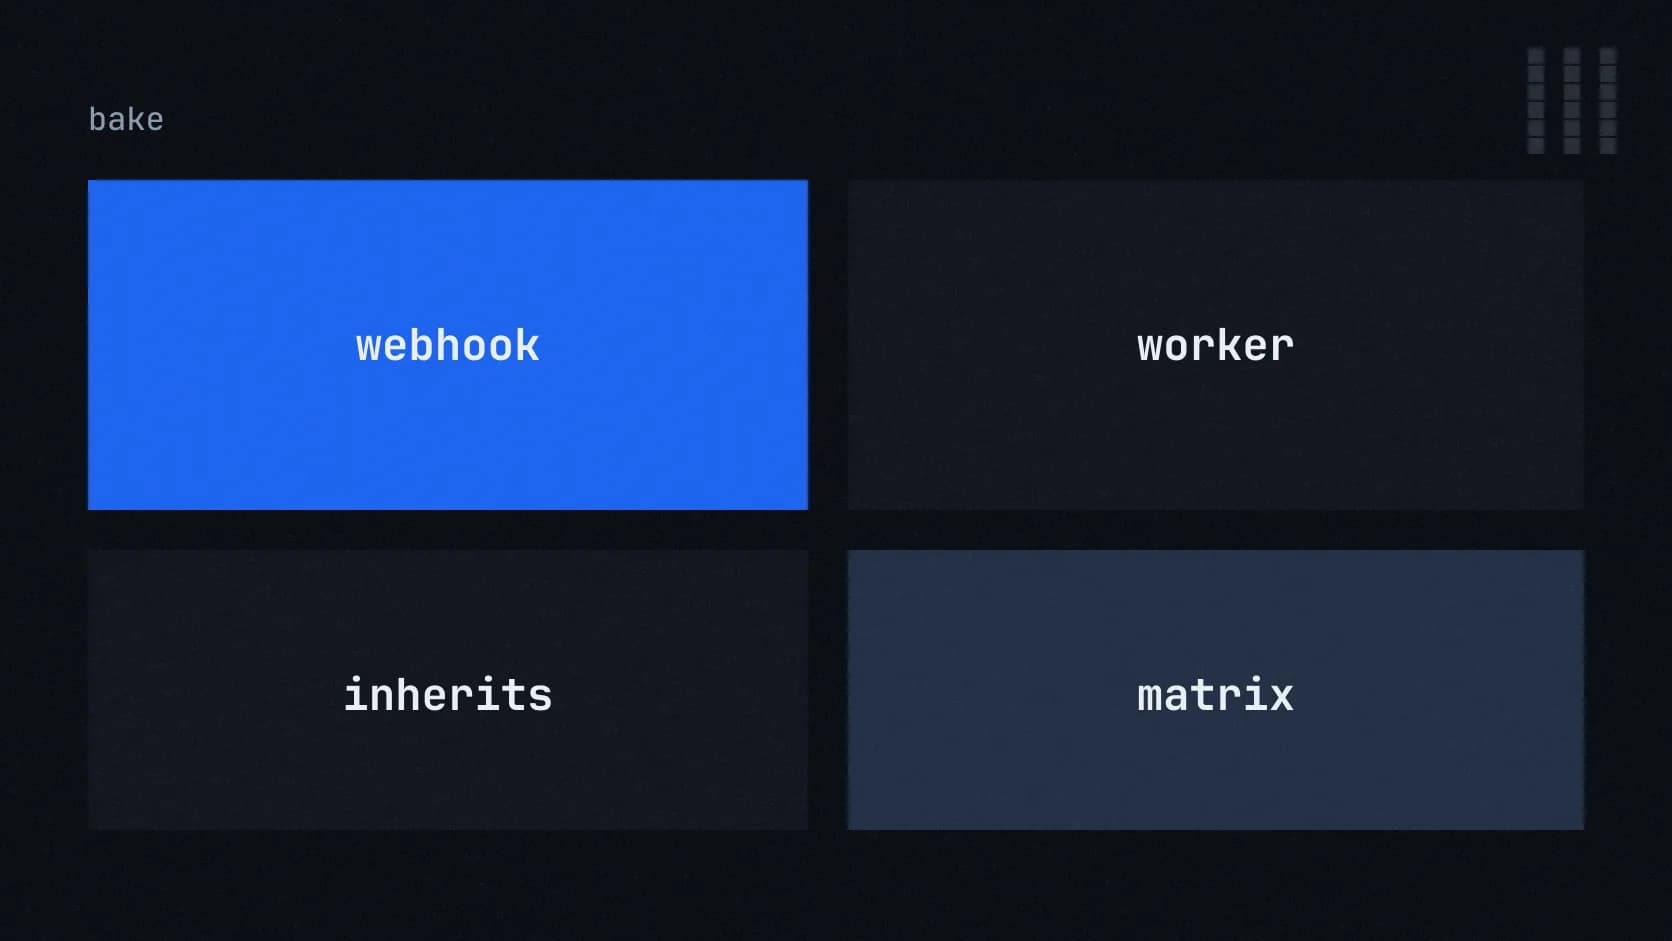
Docker Bake para un agente IA: un archivo, varios targets, cero CLI eterno
Bake de Docker Buildx declara el build en HCL: group, target, inherits y matrix. Un docker buildx bake construye webhook y worker en paralelo; --print antes de CI; --load local y --push al registry. Distinto de cache de capas y de compose watch. Docs Bake, 7 sep 2026.
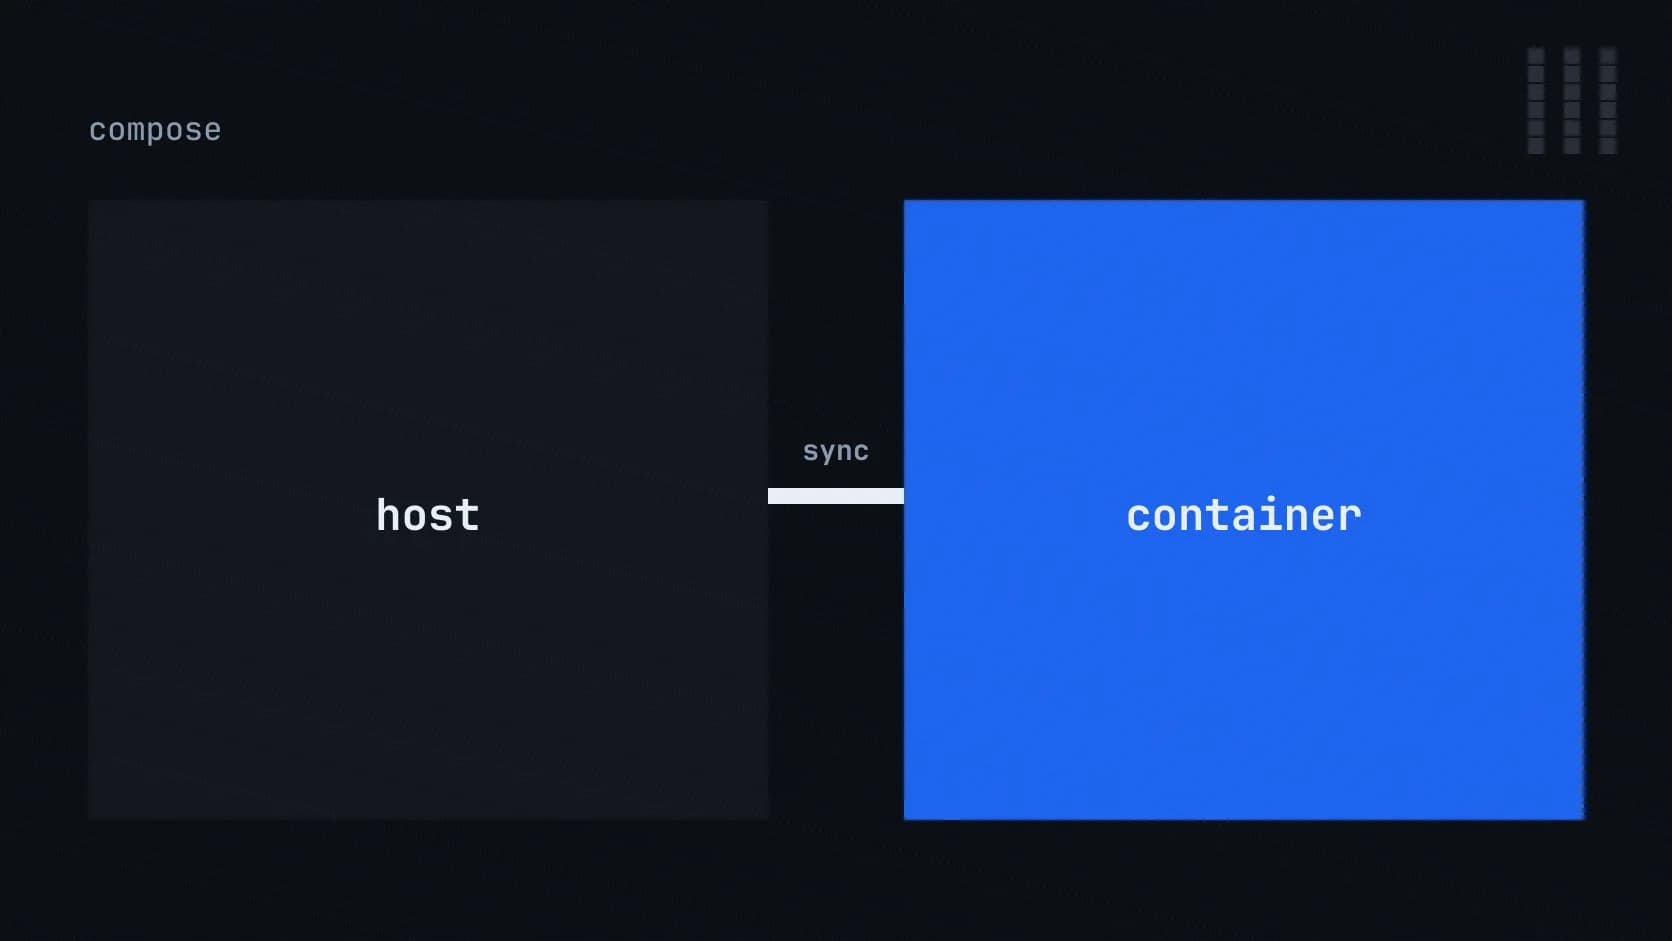
Compose Watch para un agente IA: sync no es bind mount
Cómo desarrollar un agente IA en contenedor sin montar el repo entero: develop.watch de Compose 2.22+, acciones sync, rebuild y sync+restart, ignore de node_modules, initial_sync y docker compose up --watch. Distinto de volúmenes bind. Docs oficiales curl 7 de septiembre de 2026.
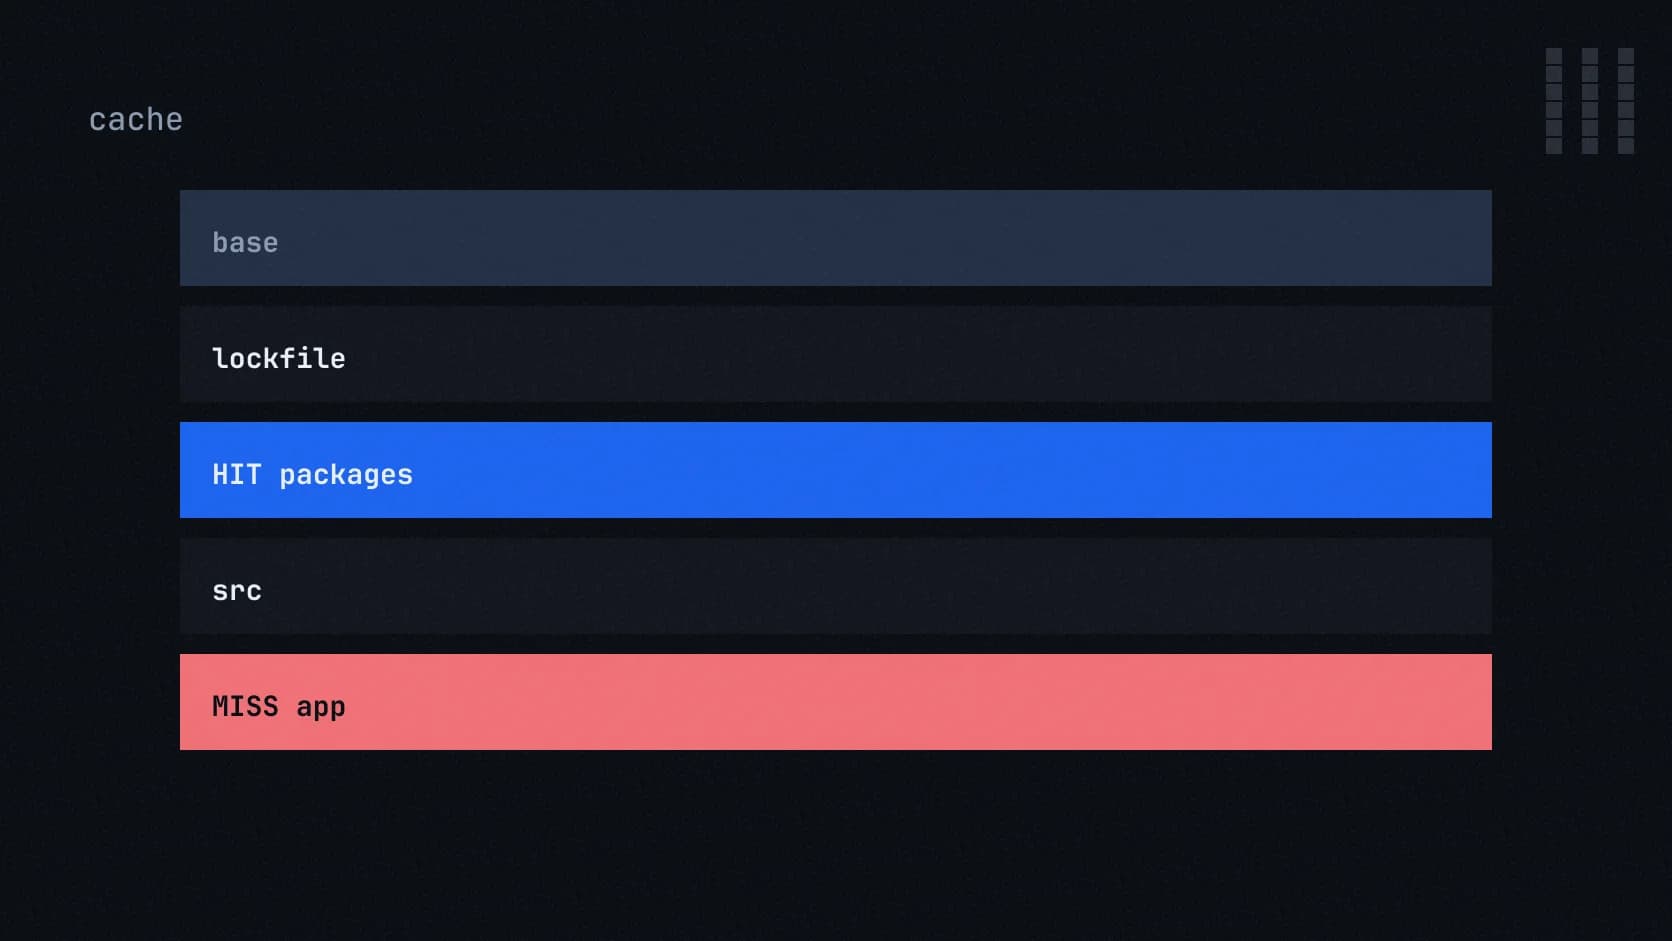
Cache de build Docker para un agente IA: capas bien ordenadas antes de cache externo
El build cache de Docker reutiliza capas cuando la instrucción y sus archivos no cambian. Orden de capas de menos a más frecuente, COPY del lockfile antes del código, cache mounts para pnpm/pip/go, docker builder prune y --cache-to/--cache-from para CI. Docs Docker build cache, 6 sep 2026.
Dev containers para coding agents: entorno reproducible con .devcontainer
Un dev container (devcontainer.json + Dockerfile) convierte el entorno de un coding agent en configuración versionada: mismas versiones de runtime, mismas features, mismo usuario no-root para todos. Cómo elegir entre image y build.dockerfile, cuándo usar el dev container universal de GitHub, qué va en containerEnv/remoteEnv y qué nunca (secretos), y el flujo local con Dev Container CLI. Checklist para que el agente monte su entorno sin sorpresas.
El hub muestra una selección. El resto de guías está en /guias.